Uma consulta de placa por API deixa de ser apenas uma busca quando passa a decidir etapas de uma operação: entrada de veículo no estoque, análise de garantia, aceitação em uma plataforma, liberação de serviço ou priorização de cobrança. Para funcionar nesse contexto, a integração precisa entregar dados estruturados, responder a falhas de forma previsível e manter evidências de cada uso.
Para empresas que processam veículos em escala, o ponto central não é colocar um campo de placa em uma tela. É conectar a consulta ao fluxo certo, aplicar regras de acesso aos dados retornados e impedir que uma falha transitória gere retrabalho, duplicidade ou uma decisão operacional incorreta.
O que uma consulta de placa por API precisa resolver
A placa é um identificador de entrada. A aplicação envia esse dado para um endpoint e recebe um JSON conforme o schema do serviço contratado. A partir daí, a empresa usa o retorno para compor regras próprias de negócio, exibir informações em uma tela interna ou registrar uma etapa do processo.
Em uma operação de compra de usados, por exemplo, identificação e situação do veículo podem orientar a triagem inicial. Em uma financeira, ficha técnica e valor de referência de tabela de preços podem compor a análise de uma garantia. Em uma operação de frota, débitos podem ser incorporados ao processo de regularização antes da movimentação do ativo.
O retorno útil depende do caso de uso. Consultar mais campos do que o necessário aumenta a exposição de dados e torna a integração mais difícil de governar. Consultar menos do que o fluxo exige transfere a conferência para planilhas, contatos internos ou revisão manual. O desenho correto começa pela decisão que a resposta precisa sustentar.
Dados não substituem regra de negócio
Uma API pode informar identificação e situação, dados cadastrais, ficha técnica, valor de referência de mercado ou débitos, conforme o serviço habilitado. Ela não decide sozinha se um veículo deve ser aceito, financiado, anunciado ou encaminhado para uma fila de exceção.
Essa separação é relevante. A integração deve registrar o retorno recebido, a data da consulta, a versão das regras aplicadas e a decisão tomada pelo sistema. Assim, quando houver divergência operacional, o time consegue distinguir um problema no dado, na regra ou no processo que consumiu a resposta.
Como projetar a consulta de placa por API
A implementação começa antes da primeira requisição. Produto, operações, jurídico e engenharia precisam definir quais eventos acionam a consulta, quem pode ver cada resultado e por quanto tempo as informações serão mantidas. Em fluxos com dados de proprietário atual e dados cadastrais, finalidade, controle de acesso e rastreabilidade não podem ser tratados como detalhe de interface.
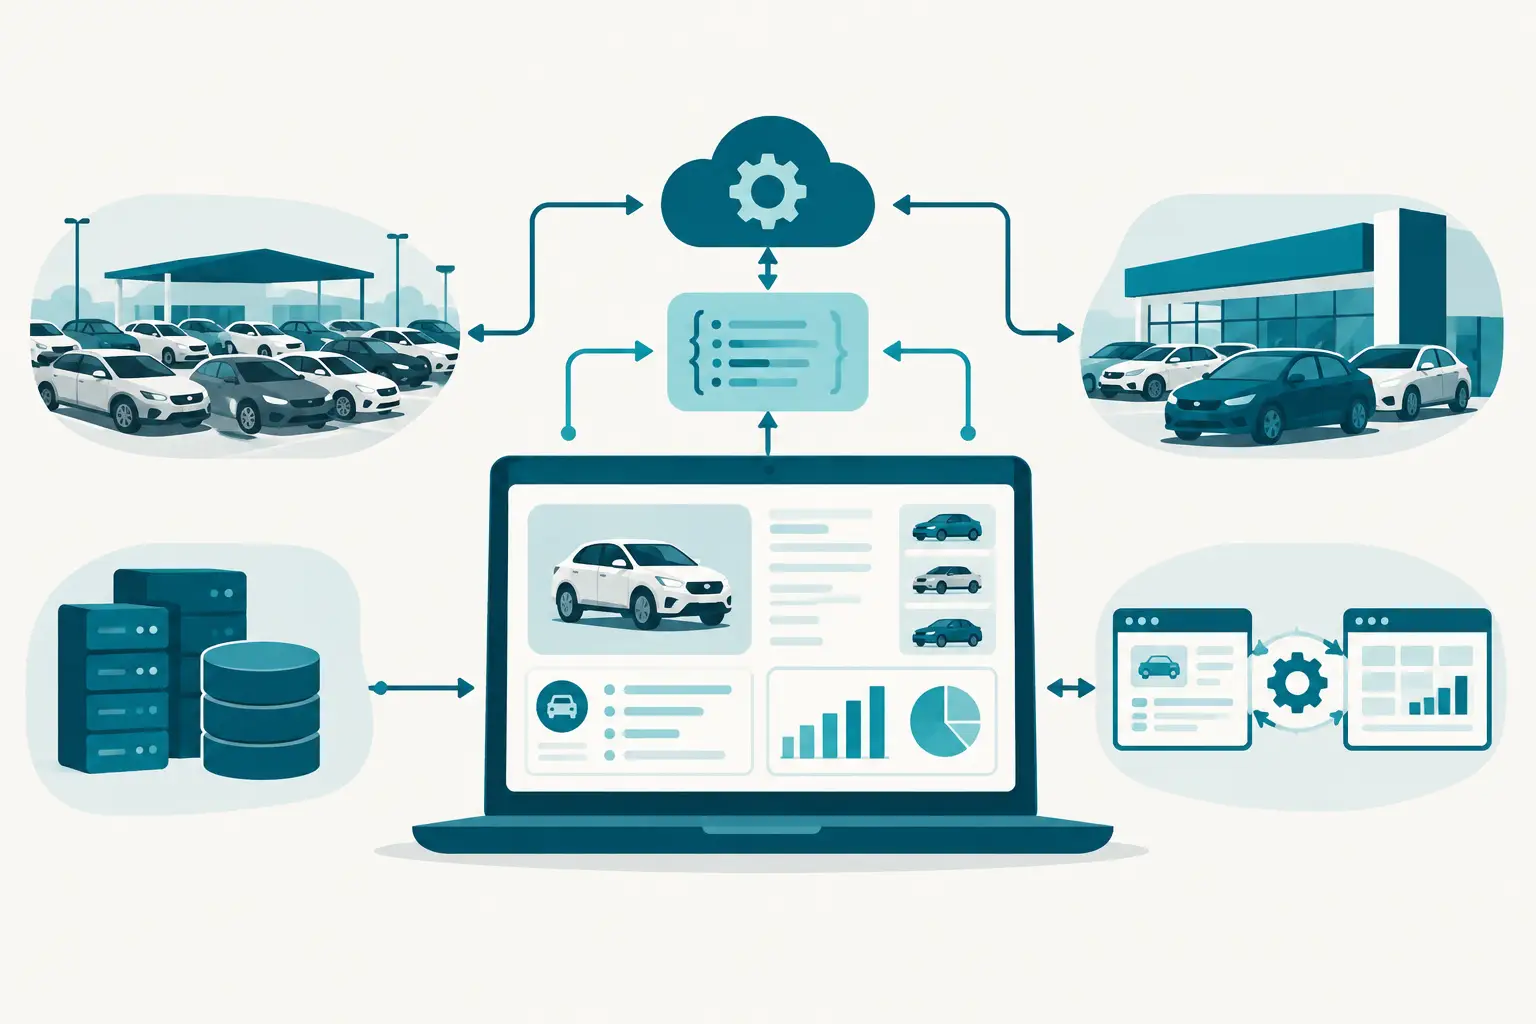
Uma arquitetura comum separa a camada de experiência do usuário da camada de integração. O aplicativo ou portal interno chama o backend da empresa. O backend valida a placa, verifica permissões, envia a requisição à API e registra o resultado necessário para o processo. Credenciais não devem ser distribuídas em navegadores, aplicativos móveis ou scripts expostos.
Também vale definir o comportamento para cada cenário. Uma placa inválida pede correção na origem. Uma resposta sem dados aplicáveis pode demandar análise manual. Uma indisponibilidade temporária deve entrar em uma política de repetição controlada, sem transformar a tela em uma sequência infinita de tentativas.
Autenticação e integridade da requisição
Em uma integração da Lanet, a requisição é assinada com HMAC-SHA256. O cliente combina a chave de acesso, o segredo, o método, o caminho, o corpo quando aplicável e um carimbo de tempo para gerar a assinatura enviada nos headers. O servidor valida esses elementos antes de processar a chamada.
O mecanismo tem uma consequência prática: uma chave exposta isoladamente não autentica uma chamada sem o segredo correspondente. O carimbo de tempo reduz a utilidade de uma requisição capturada fora da janela aceita pelo serviço. Ainda assim, o controle depende do cliente proteger ambos os materiais, restringir o uso por ambiente e fazer rotação periódica das credenciais.
Em operações de escrita, a chave de idempotência é obrigatória. Ela permite que o cliente repita uma tentativa após uma falha de rede sem criar efeitos duplicados quando o primeiro processamento tiver sido concluído. Esse detalhe é especialmente relevante para pedidos de laudo em PDF, registros de fluxo ou qualquer ação que gere uma cobrança ou uma alteração de estado.
Um desenho de integração deve prever, no mínimo, armazenamento seguro de segredos, rotação de chaves, IPs autorizados quando aplicável, autenticação em duas etapas no portal e trilha de auditoria para acessos administrativos. Segurança não está apenas no endpoint. Ela inclui quem cria a credencial, quem a utiliza e como uma exceção é investigada.
Respostas, erros e limites operacionais
Uma API voltada a produção precisa ser tratada como um contrato. O schema JSON define campos, tipos e estruturas esperadas. O consumidor não deve depender da posição de elementos nem inferir significado a partir de textos exibidos em tela. Ele deve validar os campos documentados e preparar o código para valores ausentes quando um dado não se aplicar ao veículo ou ao serviço consultado.
Erros também fazem parte do contrato. Respostas de problema no padrão RFC 9457 permitem que a aplicação diferencie falha de autenticação, parâmetro inválido, permissão insuficiente e indisponibilidade temporária. Essa distinção evita dois erros frequentes: apresentar uma mensagem genérica para o operador e repetir chamadas que não terão resultado diferente.
Os headers de rate limit devem orientar a fila de consumo. Se o sistema recebe uma lista grande de veículos, a alternativa não é disparar todas as consultas em paralelo. A fila deve controlar concorrência, observar os limites informados pela API e usar retentativas com espera progressiva apenas em condições recuperáveis. Para erros de validação ou autorização, a ação correta é corrigir a causa, não tentar de novo.
Quando uma consulta alimenta uma etapa crítica, registre o identificador interno da operação junto com o identificador de correlação da chamada. Esse vínculo simplifica suporte, reconciliação e auditoria. Ele também ajuda a responder uma pergunta que costuma surgir meses depois: qual resposta foi usada para tomar determinada decisão?
Webhooks para processos que não terminam na tela
Nem todo resultado precisa ser acompanhado por polling. Quando um serviço opera de forma assíncrona, webhooks permitem receber a notificação no endpoint cadastrado pela empresa. O evento deve ser assinado e validado antes de qualquer processamento interno.
A validação não deve se limitar a verificar se o corpo parece correto. O consumidor precisa conferir a assinatura, controlar eventos repetidos e registrar o identificador recebido. Uma entrega pode ser reenviada devido a falhas de comunicação. Por isso, o processamento do webhook também deve ser idempotente.
Na prática, é recomendável responder rapidamente ao recebimento, colocar o evento em fila e processá-lo fora da requisição HTTP. Assim, uma lentidão no banco de dados ou em um serviço interno não impede a confirmação da entrega. A política de retentativas precisa ser conhecida pelo time responsável, inclusive para definir alertas quando um evento não for consumido dentro do esperado.
Governança de dados no fluxo veicular
Dados veiculares e cadastrais exigem finalidade compatível com a atividade da empresa. A consulta não deve virar um recurso aberto para curiosidade interna, pesquisa sem vínculo operacional ou exportação indiscriminada. Perfis de acesso devem refletir funções reais: quem integra, quem analisa, quem audita e quem administra credenciais não precisa ter o mesmo nível de permissão.
A retenção é outro ponto de decisão. Alguns resultados precisam permanecer associados ao processo por requisitos operacionais ou de auditoria. Outros podem ser descartados ou minimizados após cumprirem sua finalidade. Essa política deve estar documentada, aplicada pelo sistema e revisada quando o produto ou o fluxo mudar.
Também convém separar ambientes. Chaves de teste da Lanet usam o prefixo `lnt_test_` e não são cobradas. Elas permitem validar autenticação, tratamento de schemas e cenários de erro antes de liberar a integração produtiva. O teste deve usar configurações isoladas para não misturar logs, credenciais ou decisões de produção.
Como avaliar uma API antes de integrar
Uma avaliação técnica consistente não se resume a verificar se a API retorna dados. A equipe precisa examinar se consegue operar a integração depois do lançamento. Documentação de endpoints, schemas, códigos de erro, assinaturas, limites, idempotência e comportamento de webhooks deve ser clara o suficiente para orientar desenvolvimento e sustentação.
No portal do cliente da Lanet, a empresa concentra credenciais, rotação, IPs autorizados, verificação em duas etapas, tarifador em tempo real, faturas e documentação de integração. A contratação passa pelo time comercial porque serviços e volume precisam ser alinhados ao caso de uso antes da liberação do acesso.
O melhor primeiro passo é mapear uma decisão operacional concreta e transformá-la em um fluxo testável: qual placa entra, qual serviço é chamado, quais campos são consumidos, quem pode visualizar o retorno, como o sistema reage a erro e onde a evidência fica registrada. Quando essas respostas estão definidas, a consulta deixa de ser uma funcionalidade isolada e passa a sustentar um processo que a empresa consegue operar, auditar e evoluir.