Uma proposta de crédito é interrompida porque a placa foi digitada incorretamente. Um veículo usado entra no estoque sem que uma restrição seja identificada. Uma equipe de atendimento consulta fontes diferentes para responder uma única solicitação. Esses são problemas operacionais que dados veiculares por API resolvem quando a integração é tratada como parte do produto, e não como uma consulta isolada.
Para empresas de crédito, seguros, varejo automotivo, frotas, despachantes e plataformas de compra e venda, o valor está em transformar uma identificação veicular em uma decisão registrada, repetível e auditável. Isso exige mais do que receber um JSON: exige dados estruturados, regras claras de uso, segurança de credenciais, controle de consumo e tratamento consistente de falhas.
O que muda com dados veiculares por API
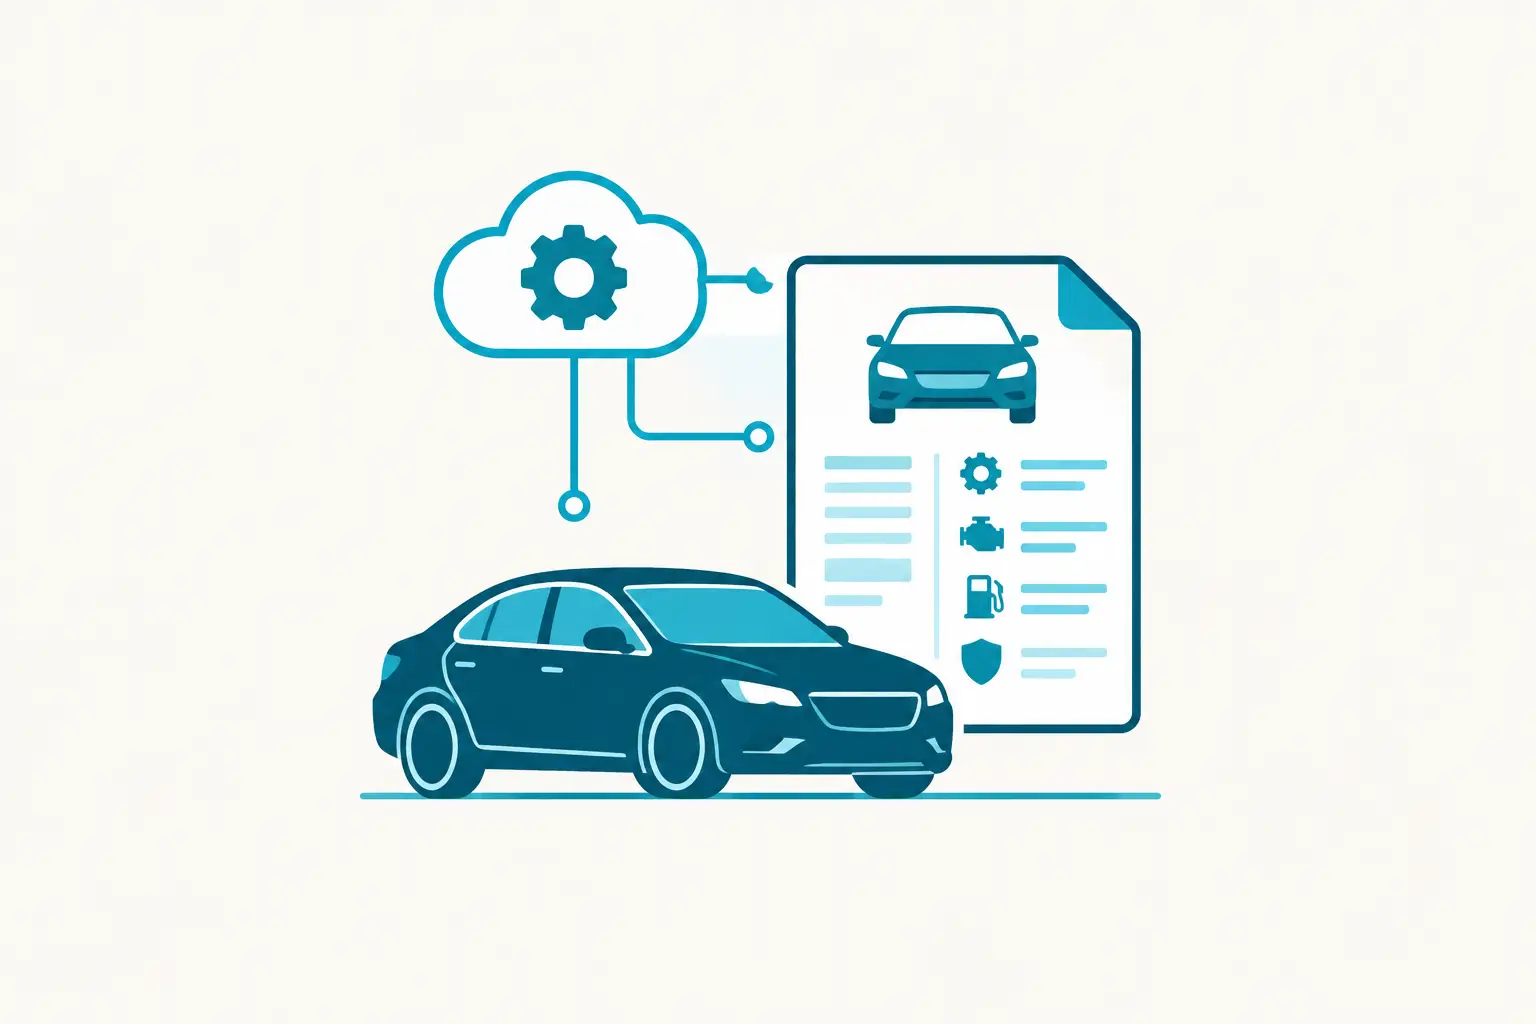
Uma API REST permite que um sistema corporativo envie uma placa ou outro identificador autorizado e receba dados em um formato que o próprio sistema consegue processar. Em vez de depender de consultas manuais, a empresa pode validar um veículo durante a simulação de crédito, compor regras de aceitação de seguro, classificar leads de compra, estimar valor de revenda ou abrir uma tarefa de regularização documental.
A diferença prática está no momento em que o dado entra no fluxo. Em uma operação de compra de usados, por exemplo, a ficha técnica e o valor de referência podem alimentar a triagem inicial. Situação e restrições podem determinar se a proposta avança para análise humana. Débitos de IPVA, licenciamento e multas podem ser apresentados em uma etapa posterior, quando houver finalidade operacional e base legal para o tratamento.
Nem toda consulta deve retornar o mesmo conjunto de informações. Um aplicativo de cotação pode precisar de características técnicas e referência de preço. Uma operação de cobrança documental pode precisar de débitos. Dados vinculados ao proprietário atual demandam uma avaliação ainda mais criteriosa de finalidade, necessidade, base legal e controles de acesso, conforme a LGPD. Uma boa integração separa essas finalidades desde o desenho do produto.
O catálogo precisa acompanhar a decisão
O erro mais comum é contratar uma consulta por placa e presumir que ela serve para qualquer processo. Dados automotivos têm escopos distintos. Identificação do veículo, situação cadastral, restrições, ficha técnica, valores de referência, histórico mensal e débitos respondem a perguntas diferentes e possuem regras próprias de disponibilidade, atualização e elegibilidade.
Antes de integrar, a empresa deve mapear qual decisão será tomada com cada resposta. Se o objetivo é impedir a entrada de um veículo incompatível em uma política de aceitação, campos como marca, modelo, ano, combustível e categoria podem ser determinantes. Se o objetivo é precificar uma oferta, o valor de referência deve ser armazenado com a competência e a data da consulta. Se a atividade envolve regularização, a origem e a data de apuração dos débitos precisam ficar visíveis para a equipe responsável.
Também existe um ponto de arquitetura: a API não substitui a regra de negócio. Ela entrega um insumo verificável. Cabe ao sistema consumidor definir, por exemplo, se uma determinada restrição bloqueia a jornada, exige revisão manual ou apenas gera um alerta. Essa separação reduz mudanças acidentais de política quando o fornecedor atualiza a estrutura de um serviço ou quando a empresa ajusta sua estratégia comercial.
Exemplo de fluxo orientado a regras
Uma integração pode receber uma placa, normalizá-la, consultar o serviço adequado e registrar o resultado associado ao evento de negócio. Uma resposta simplificada poderia seguir esta estrutura:
```json { "placa": "ABC1D23", "veiculo": { "marca": "Exemplo", "modelo": "Modelo X", "anoModelo": 2023, "combustivel": "FLEX" }, "situacao": { "status": "REGULAR", "restricoes": [] }, "consultadoEm": "2026-09-12T14:30:00Z" } ```
O sistema não deve tomar uma decisão apenas porque o campo `status` está presente. Precisa considerar a versão do schema, a data da consulta, a política aplicável e o contexto da solicitação. Quando uma resposta estiver incompleta ou indisponível, a conduta correta pode ser encaminhar o caso para análise, e não tratá-lo automaticamente como regular ou irregular.
Segurança não pode ficar fora da integração
Dados veiculares podem compor decisões financeiras, comerciais e documentais. Em determinados cenários, também podem envolver dados pessoais. Por isso, autenticação baseada apenas em uma chave estática exposta em uma aplicação cliente é insuficiente para uma operação empresarial.
A integração deve ocorrer no backend da empresa, nunca no navegador ou no aplicativo distribuído ao usuário final. A credencial precisa ficar em um cofre de segredos, com acesso limitado por função e ambiente. Assinaturas HMAC-SHA256, quando aplicadas com timestamp, nonce e validação de integridade, ajudam a comprovar que a requisição não foi alterada e reduzem riscos de repetição indevida. A tolerância de timestamp deve ser definida e monitorada, pois uma janela excessiva amplia a superfície de ataque e uma janela curta demais pode causar falhas por desalinhamento de relógio.
Rotação de credenciais deve ser planejada como processo recorrente. O cenário mais seguro é aceitar temporariamente o segredo anterior durante um período de graça, publicar o novo segredo no ambiente consumidor, validar o tráfego e só então revogar a credencial antiga. Restrição por IP, autenticação multifator com TOTP no portal e segregação entre ambientes de testes e produção complementam esse controle.
A Lanet Tecnologia estrutura essa camada para operações B2B que precisam administrar integrações, consumo e faturamento em um mesmo ambiente operacional. Ainda assim, a responsabilidade é compartilhada: a plataforma fornece mecanismos de proteção; a empresa consumidora precisa configurar permissões, guardar segredos e limitar o uso de cada serviço à sua finalidade aprovada.
Idempotência, erros e cobrança previsível
Uma API confiável não é aquela que nunca falha. É aquela cujo comportamento diante de falhas pode ser previsto e incorporado ao código. Oscilações de rede, timeout do cliente, indisponibilidade temporária e limites de taxa fazem parte de integrações reais. Sem uma estratégia, o sistema pode reenviar a mesma solicitação várias vezes e gerar duplicidade operacional ou custo inesperado.
Chaves idempotentes resolvem parte desse problema. Para cada evento de negócio que exige consulta, o cliente gera uma chave única e a reutiliza em novas tentativas daquele mesmo evento. O provedor consegue reconhecer a repetição e devolver o resultado já processado, conforme sua política. A chave deve estar vinculada ao fluxo interno, como o identificador da proposta ou da análise, e não ser gerada aleatoriamente a cada retry.
O consumidor também deve diferenciar erros. Uma resposta 400 normalmente aponta uma requisição inválida e não deve ser repetida sem correção. Respostas 401 ou 403 pedem verificação de credenciais e permissões. Um 429 exige respeito aos headers de rate limit e espera antes de nova tentativa. Já erros 5xx podem justificar retentativas com espera progressiva e limite máximo. Para erros estruturados, o padrão RFC 9457 facilita o registro de tipo, título, status e detalhe sem depender de mensagens instáveis.
A previsibilidade financeira depende dessa disciplina. A empresa precisa saber se uma falha antes do processamento gera cobrança, como consultas idempotentes são contabilizadas e onde acompanhar consumo em tempo real. Esse controle permite criar alertas internos, centros de custo por produto e limites de orçamento sem interromper processos críticos de forma inesperada.
Webhooks e arquivos exigem validação independente
Nem todo dado chega por consulta síncrona. Atualizações de assinatura, eventos de cobrança e disponibilização de arquivos podem ser comunicados por webhook. Um webhook não deve ser considerado confiável apenas porque chegou a uma URL conhecida. A aplicação receptora precisa validar a assinatura, conferir timestamp, impedir replay e responder rapidamente com um código de sucesso antes de executar processamentos demorados em fila.
Se o endpoint estiver indisponível, o provedor deve aplicar retentativas documentadas. Do lado receptor, registrar cada identificador de evento evita processamento duplicado. Esse cuidado é especialmente relevante para a assinatura de arquivos de tabela de preços em .xlsx: o arquivo autenticado deve ser associado à sua competência, validado antes da importação e preservado conforme a política de retenção da empresa. Uma troca silenciosa de arquivo pode comprometer simulações, precificações e relatórios históricos.
Como avaliar uma API antes de colocá-la em produção
A avaliação técnica deve ocorrer antes da assinatura do contrato e antes de qualquer cronograma comercial depender da integração. Um ambiente de testes gratuito permite validar credenciais, schemas, limites e cenários de erro sem contaminar dados de produção. A documentação precisa especificar endpoints, códigos de serviço, campos, autenticação, exemplos de resposta, limites de taxa e comportamento de cobrança.
Vale testar ao menos quatro situações: uma consulta válida, uma entrada inválida, uma repetição com a mesma chave idempotente e uma indisponibilidade simulada. A equipe de segurança deve revisar armazenamento de segredos, logs e permissões. Compliance deve documentar a finalidade de cada serviço que possa envolver dado pessoal. Operações deve confirmar como a informação aparecerá para analistas e qual será a rota de exceção.
O resultado esperado não é apenas uma requisição funcionando no Postman. É uma integração capaz de sustentar volume, auditoria e decisões consistentes quando o fluxo comercial estiver sob pressão. Dados veiculares por API geram valor quando cada consulta deixa de ser um ato manual e passa a ser uma evidência controlada dentro do processo que a empresa já precisa executar.